
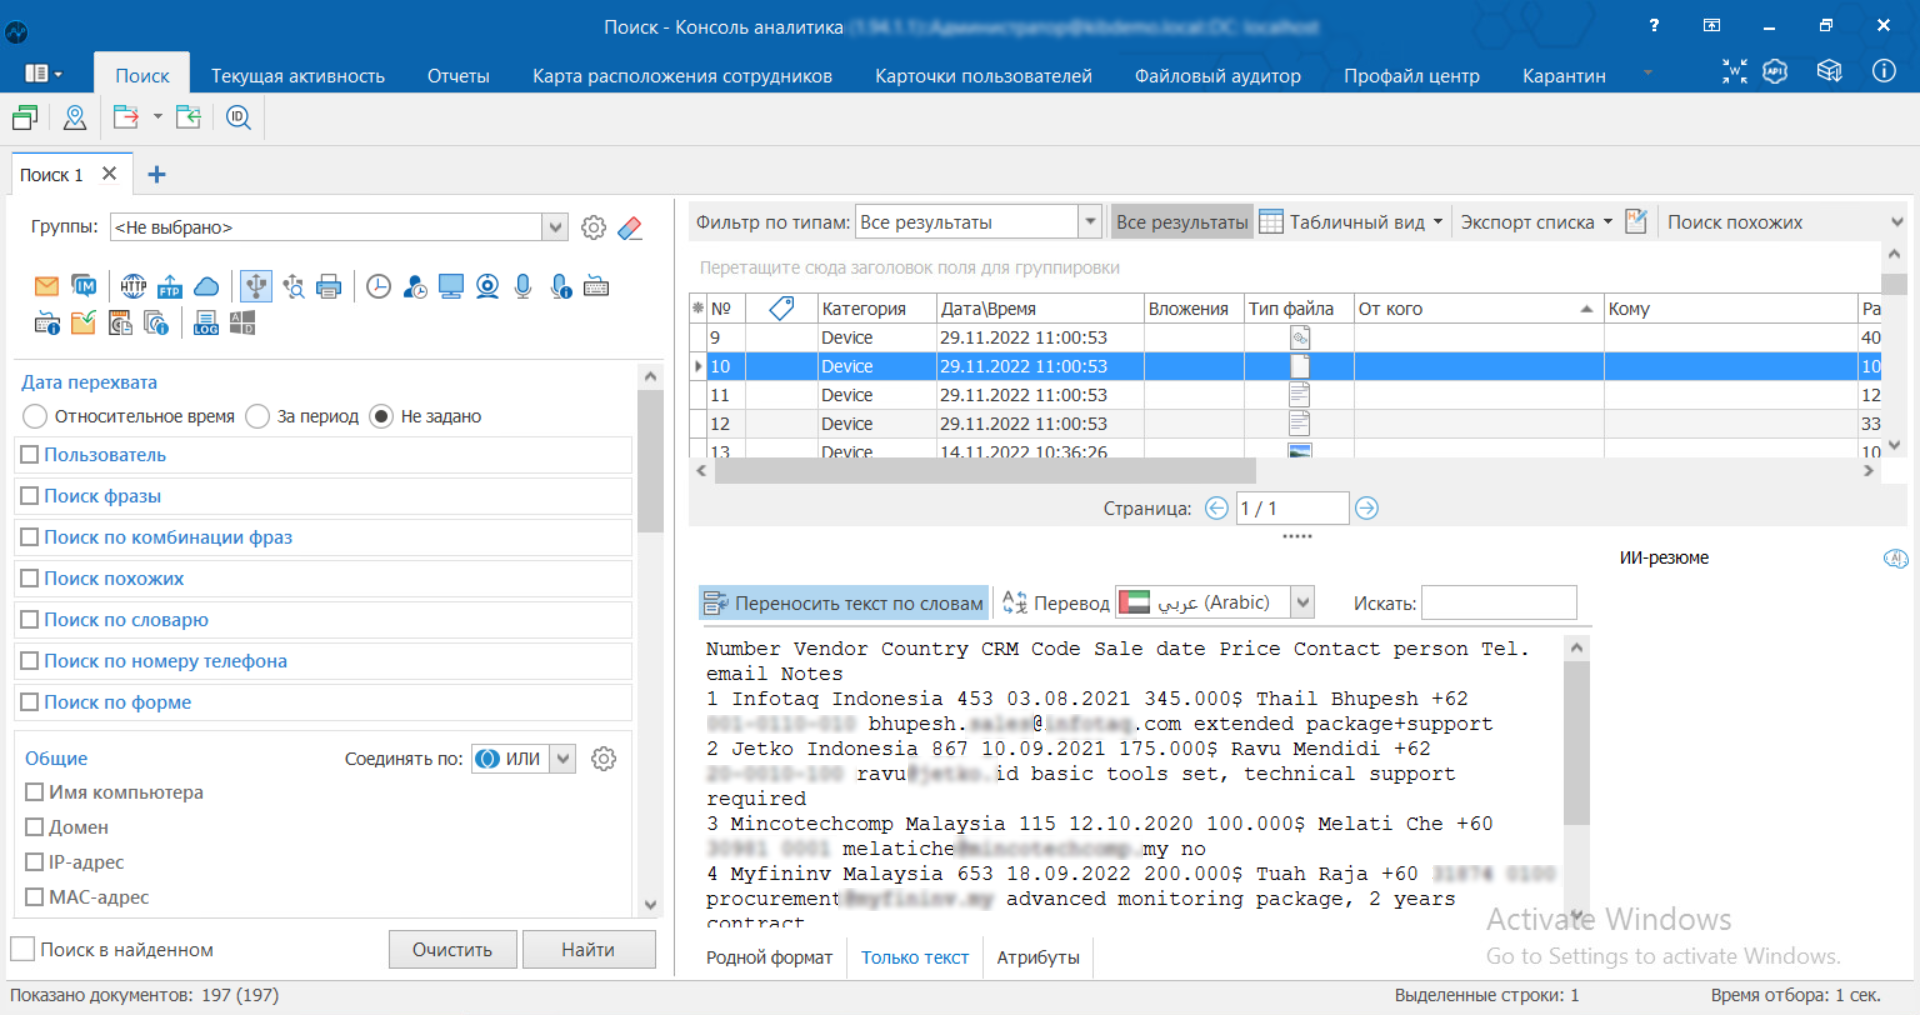
Копирование данных из корпоративной сети предприятия на сменные носители – один из самых распространенных способов хищения информации. Сотрудники подключают флешки и жесткие диски через последовательный интерфейс для подключения периферийных устройств к ПК (USB), записывают данные на оптические диски (CD/DVD). Блокировка внешних носителей снижает риск утечки информации, но эффективнее оставлять каналы передачи данных открытыми и отслеживать информацию, копируемую на внешние носители.
Модуль контроля съемных устройств (DeviceController) в «СёрчИнформ КИБ» – это программный модуль для мониторинга подключаемых внешних устройств и передаваемой на них информации. Модуль контролирует возможные утечки данных через внешние устройства и позволяет ограничить доступ к различным типам: флешки, сканеры, модемы, принтеры или жесткие диски. Перехваченная информация помещается в хранилище, откуда становится доступной для поиска.
Файл для сохранения настроек и статистики посещений (cookie) — текстовый файл, сохраненный в браузере компьютера (мобильного устройства)
пользователя интернет-сайта при его посещении пользователем для отражения совершенных
им действий, используемые для обеспечения или повышения работоспособности сайтов,
а также для получения аналитической информации.
С перечнем обрабатываемых файлов для сохранения настроек и статистики посещений (cookies) можно ознакомиться в
Политике обработки файлов для сохранения настроек и статистики посещений (cookies) СёрчИнформ.
Обязательные
файлы для сохранения настроек и статистики посещений (cookies)
Файлы, осуществляющие хранение информации для обеспечения функционирования веб-ресурсов, информацию о выборе пользователя относительно принятия/отклонения файлов для сохранения настроек и статистики посещений (cookies) и не использующие какую-либо информацию о пользователе, которая может быть использована в маркетинговых целях или для учета посещаемых сайтов в сети Интернет.
Функциональные
файлы для сохранения настроек и статистики посещений (cookies)
Файлы, осуществляющие хранение информации о выборе пользователя. СёрчИнформ не устанавливает функциональные файлы для сохранения настроек и статистики посещений (cookies), однако мы подключаем сервисы предоставляющие шрифты и карты, которые устанавливают собственные файлы для сохранения настроек и статистики посещений (cookies). В случае отключения данного вида мы заблокируем данные сервисы, что повлечет изменение шрифта и перестанет работать карта.
Аналитические
файлы для сохранения настроек и статистики посещений (cookies)
Файлы, предназначенные для оценки работы веб-ресурсов и осуществляющие хранение информации о пользовательских предпочтениях и наиболее просматриваемых страницах веб-ресурса. СёрчИнформ не устанавливает аналитические файлы для сохранения настроек и статистики посещений (cookies), однако мы подключаем сервисы предоставляющие шрифты и карты, которые устанавливают собственные файлы для сохранения настроек и статистики посещений (cookies). В случае отключения данного вида мы заблокируем данные сервисы, что повлечет изменение шрифта и перестанет работать карта.
Чтобы продолжить регистрацию, пожалуйста, разрешите обработку функциональных файлов для сохранения настроек и статистики посещений (cookies)